Formation HSE : quels sont les débouchés ?
La formation HSE (Hacking & Sécurité : Expert) ouvre des débouchés concrets dans les métiers les plus recherchés de la cybersécurité : pentester, consultant offensif, analyste SOC ou ingénieur sécurité.
Les cybermenaces n’ont jamais été aussi nombreuses ni aussi coûteuses pour les entreprises. Selon l’ANSSI, près de 15 000 postes en sécurité informatique restent non pourvus en France, et les offres d’emploi du domaine ont progressé de +49 % entre 2019 et 2024. Dans le même temps, 8 entreprises sur 10 déclarent ne pas se sentir préparées pour faire face à une cyberattaque.
Ce déficit de compétences expose directement les entreprises à des risques majeurs. Former ses collaborateurs aux techniques offensives et défensives les plus avancées est donc devenu un impératif pour protéger durablement ses systèmes et ses données.
Qu’est-ce que la formation HSE en cybersécurité ?
HSE : une formation experte conçue par SysDream
La formation HSE (Hacking & Sécurité : Expert) est une formation exclusive développée et animée par SysDream, acteur de référence de la cybersécurité en France. Elle constitue le niveau le plus avancé du cursus progressif de SysDream, après les formations HSF (Fondamentaux) et HSA (Avancé). Elle s’adresse aux professionnels qui maîtrisent déjà les bases du pentest et souhaitent atteindre un niveau d’expertise opérationnelle élevé.
La formation se déroule sur 5 jours (35 heures), en présentiel à Levallois-Perret (92) ou en distanciel. Elle est conçue et animée par des praticiens experts en activité, ce qui garantit un contenu directement ancré dans les réalités du terrain.
Cette formation est ouverte aux consultants en sécurité, ingénieurs, techniciens, administrateurs systèmes et réseaux, ainsi qu’aux développeurs. Elle nécessite d’avoir suivi la formation HSA ou de justifier d’un niveau équivalent en cybersécurité, avec une maîtrise des protocoles réseaux (TCP/IP, ARP, routage), des systèmes Windows et Linux, du scripting (Python, Bash, PowerShell) et des principaux outils du pentest.
Programme et contenu : ce que couvre la formation HSE
Le programme couvre l’ensemble des domaines de la sécurité offensive en 5 journées structurées :
- Jour 1 : Attaques réseaux filaires et sans-fil (Nmap, Scapy, IPv6, Wi-Fi)
- Jour 2 : Exploits et post-exploits systèmes (Metasploit, C2, contournement AV/EDR)
- Jour 3 : Exploitation avancée sur Active Directory, élévation de privilèges
- Jour 4 : Pentest web et API (OWASP Top 10, SQLi, SSRF, audit de code)
- Jour 5 : Certification : QCM théorique et CTF final en conditions réelles
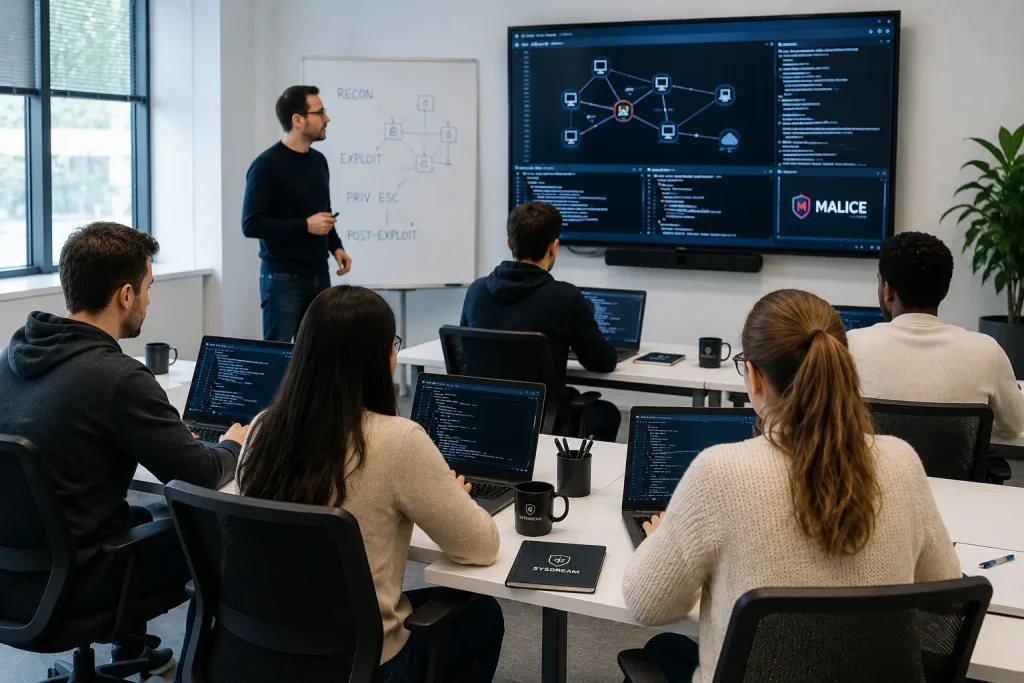
Chaque journée alterne cours théoriques et cas pratiques sur la plateforme MALICE, l’environnement de cyber-entraînement propriétaire de SysDream. Les participants disposent d’un PC dédié avec des environnements Windows et Linux
Formation HSE : quelles évolutions professionnelles pour les experts en cybersécurité ?
La formation HSE est une spécialisation destinée aux professionnels déjà expérimentés en cybersécurité. Elle permet de développer des compétences techniques avancées qui viennent compléter une expérience acquise sur le terrain et renforcer un niveau d’expertise déjà existant.
Pentester / Expert en tests d’intrusion
La formation HSE est particulièrement adaptée aux professionnels exerçant déjà comme pentesters ou souhaitant approfondir leur expertise dans les tests d’intrusion avancés. Son rôle est de simuler des attaques réelles pour identifier les vulnérabilités des systèmes et des réseaux d’une entreprise avant qu’un attaquant ne les exploite.
Les compétences issues de la HSE sont directement opérationnelles sur ce poste. La maîtrise de l’exploitation avancée avec Metasploit, des techniques d’évasion AV/EDR, des infrastructures C2 et du pentest web/API constitue exactement le socle technique attendu par les entreprises.
Le pentester intervient dans tous les secteurs (défense, finance, industrie, secteur public) et peut exercer en ESN, en cabinet spécialisé ou en freelance. Avec l’expérience, il peut évoluer vers des missions de Red Team ou de consultant senior.
Consultant en cybersécurité offensive
Le consultant en cybersécurité offensive accompagne les entreprises dans l’identification et la réduction de leurs risques. Il intervient en amont pour auditer les systèmes, mais aussi en post-incident pour analyser les vecteurs d’attaque exploités.
Les techniques enseignées en HSE (Active Directory offensif, pivoting, exploitation web complexe) correspondent précisément aux missions de terrain d’un consultant.
Analyste SOC (Security Operations Center)
L’analyste SOC surveille en temps réel les systèmes d’information, détecte les incidents de sécurité et coordonne la réponse aux menaces. Ce débouché est indirect pour un profil HSE, mais réel.
Comprendre les techniques offensives permet à un analyste SOC de mieux interpréter les signaux d’attaque et d’affiner la détection des incidents. Un profil formé à la HSE apporte une lecture terrain que les profils purement défensifs n’ont pas toujours.
Ce poste nécessite toutefois des compétences complémentaires en sécurité défensive qui ne sont pas au cœur du programme HSE.
Ingénieur / Architecte sécurité
L’ingénieur sécurité conçoit et maintient les infrastructures de protection des systèmes d’information. Il définit les solutions techniques à mettre en œuvre pour réduire la surface d’attaque d’une entreprise.
La HSE apporte une connaissance approfondie des vecteurs d’attaque réseau, des failles système et des techniques d’exploitation web. Ces compétences offensives enrichissent directement la capacité d’un ingénieur à concevoir des architectures robustes et à anticiper les risques.
Ce débouché est partiel, en réalité il vient plutôt spécialiser un ingénieur ou un architecte sécurité requiert des compétences de conception et de gestion qui dépassent le seul scope offensif de la formation. Des formations complémentaires comme l’ISO 27005 sont conseillées pour compléter ce profil.
Tableau récapitulatif des débouchés après la formation HSE
| Métier | Valeur pour l’entreprise | Secteurs concernés | Débouché |
| Pentester | Identifier les vulnérabilités des systèmes avant qu’un attaquant ne les exploite | Tous secteurs | Direct |
| Consultant en cybersécurité offensive | Réduire l’exposition aux risques cyber et renforcer la posture de sécurité globale | ESN, Défense, Finance, Industrie | Direct |
| Analyste SOC | Améliorer la détection des incidents grâce à une lecture offensive des menaces | Tous secteurs | Indirect |
| Ingénieur / Architecte sécurité | Concevoir des infrastructures robustes en anticipant les vecteurs d’attaque réels | Industrie, Cloud, Télécom | Indirect |
Comment se former avec SysDream et pourquoi choisir la HSE pour son entreprise ?
La certification SysDream : un signal fort de compétences opérationnelles
La certification HSE est une certification propre délivrée par SysDream. Elle ne se substitue pas à une certification internationale comme le CEH ou l’OSCP. Elle atteste d’un niveau de maîtrise technique opérationnelle, validé par deux épreuves complémentaires : un QCM théorique et un CTF final en conditions réelles.
Pour les recruteurs et décideurs qui connaissent l’écosystème cyber français, la certification témoigne de compétences pratiques immédiatement mobilisables. Ce que les certifications purement théoriques ne garantissent pas toujours. Elle constitue également une passerelle naturelle vers des certifications tierces reconnues à l’international.
Un investissement stratégique pour renforcer la sécurité de l’entreprise
Former un collaborateur à la HSE, c’est renforcer concrètement la capacité de l’entreprise à anticiper et contrer les attaques. Un profil formé à la sécurité offensive comprend les techniques utilisées par les attaquants ce qui est le prérequis pour mieux protéger les données et les systèmes.
Dans un contexte où 60 % des PME victimes d’une cyberattaque sérieuse ferment dans les six mois, investir dans la montée en compétences de ses équipes est une décision à fort retour sur investissement.
Conclusion
La formation HSE de SysDream est une réponse concrète aux besoins en cybersécurité des entreprises. Elle permet de former des professionnels capables d’identifier et d’exploiter les vulnérabilités des systèmes d’information pour mieux les protéger.
Les débouchés sont réels et portés par des compétences opérationnelles immédiatement mobilisables. Pentester, consultant en cybersécurité offensive, analyste SOC ou ingénieur sécurité, chaque profil formé à la HSE renforce la protection des données et la gestion des risques cyber de l’entreprise.
La certification SysDream n’est pas une certification internationale. Elle constitue néanmoins un signal fort de maîtrise technique, reconnu dans l’écosystème cyber français, et une passerelle vers des certifications tierces comme le CEH ou l’OSCP.
Investir dans cette formation, c’est faire le choix d’une cybersécurité ancrée dans la réalité des attaques. C’est aussi renforcer durablement la posture de sécurité de son entreprise face à des menaces en constante évolution.