

CTI
Anticiper les menaces
Identification des menaces émergentes, veille sectorielle et enrichissement des alertes grâce au renseignement sur les menaces
Bénéfice : mieux comprendre les attaques qui ciblent votre organisation.
 Surveillance 24/7
 Analystes SOC basés en France
 Détection & qualification des menaces
 Accompagnement NIS2 et conformité
Le SOC SysDream surveille, analyse et qualifie en continu les événements de sécurité de votre système d'information afin de détecter rapidement les activités malveillantes et accompagner vos équipes dans la réponse aux incidents.
Référentiels
 Une attaque n'est pas toujours évitable. Sa détection fait toute la différence.
Un SOC (Security Operations Center) assure la surveillance, la détection et la réponse aux cybermenaces afin de protéger durablement le système d'information de l'entreprise.
Surveillance continue de vos infrastructures
Corrélation et qualification des événements
Analystes SOC mobilisables immédiatement
SOC, CTI, CSIRT et réponse à incident
Le SOC SysDream combine technologies de détection, expertise humaine et capacités de réponse pour identifier et traiter les menaces en continu.
 15min
 99%
 +6000
 30
 +20
 +30
Toutes les organisations n'ont pas les mêmes enjeux de cybersécurité.
Selon votre niveau d'exposition, vos contraintes opérationnelles et vos exigences de réactivité, SysDream propose
plusieurs niveaux d'accompagnement afin d'adapter la surveillance et la réponse aux incidents à votre contexte.
EDR
Surveille les endpoints et détecte les comportements suspects.
MS 365 / Google Workspace
Analyse les comptes, accès et événements du cloud collaboratifs.
CTI intégrée
Enrichit la détection avec les menaces ciblées et nouvelles techniques d’attaque.
Supervision 24/7
Mobilise en continu des analystes postés en France.
Fuites d’identifiants
Détecte les identifiants exposés sur Telegram et le Darknet.
Corrélation SIEM
Croise les événements pour faire émerger les incidents pertinents.
IA souveraine
Accélère la qualification tout en gardant l’analyste décisionnaire.
SOAR standard
Orchestre les procédures de réponse et de confinement.
Accompagnement à la remédiation
Guide les équipes jusqu’au retour à une situation maitrisée.
Portail SOC Connect
Centralise le suivi, la traçabilité et la tarification par actif.
Réseaux, Sécurité périmétrique (AV, Proxy…)
Etend la surveillance aux équipements critiques du SI.
Serveurs et Applications métiers
Collecte et analyse les événements applicatifs.
Environnements OT / IoT (Claroty, Nozomi, Security Onion...)
Donne de la visibilité sur les actifs industriels et connectés.
Veille vulnérabilités
Cible les vulnérabilités des actifs supervisés pour mieux prioriser les risques.
SOAR avancé
Enrichit les procédures d’orchéstration pour accélérer la réponse.
OS/Application et équipements non standards
Règles de détection et de corrélation adaptées à ces environnements.
Applications métiers réglementées
Règles de détection sur-mesure adaptées à vos contraintes réglementaires.
Conformité réglementaire sur l’hébergement de vos données et leur traitement
Aligne l’architecture de détection sur les contraintes réglementaires des OIV, normes PCI-DSS, HDS, Secnumcloud …
Prestataire PDIS
Qualification encours de renouvellement.
La détection n'est qu'une étape. Pour anticiper les menaces, réduire les risques et réagir efficacement aux incidents, le SOC SysDream s'appuie sur des expertises complémentaires intégrées.
Au-delà de la supervision, le portail SOC Connect vous offre une visibilité centralisée sur les événements de sécurité, les incidents en cours et les actions menées par nos analystes.
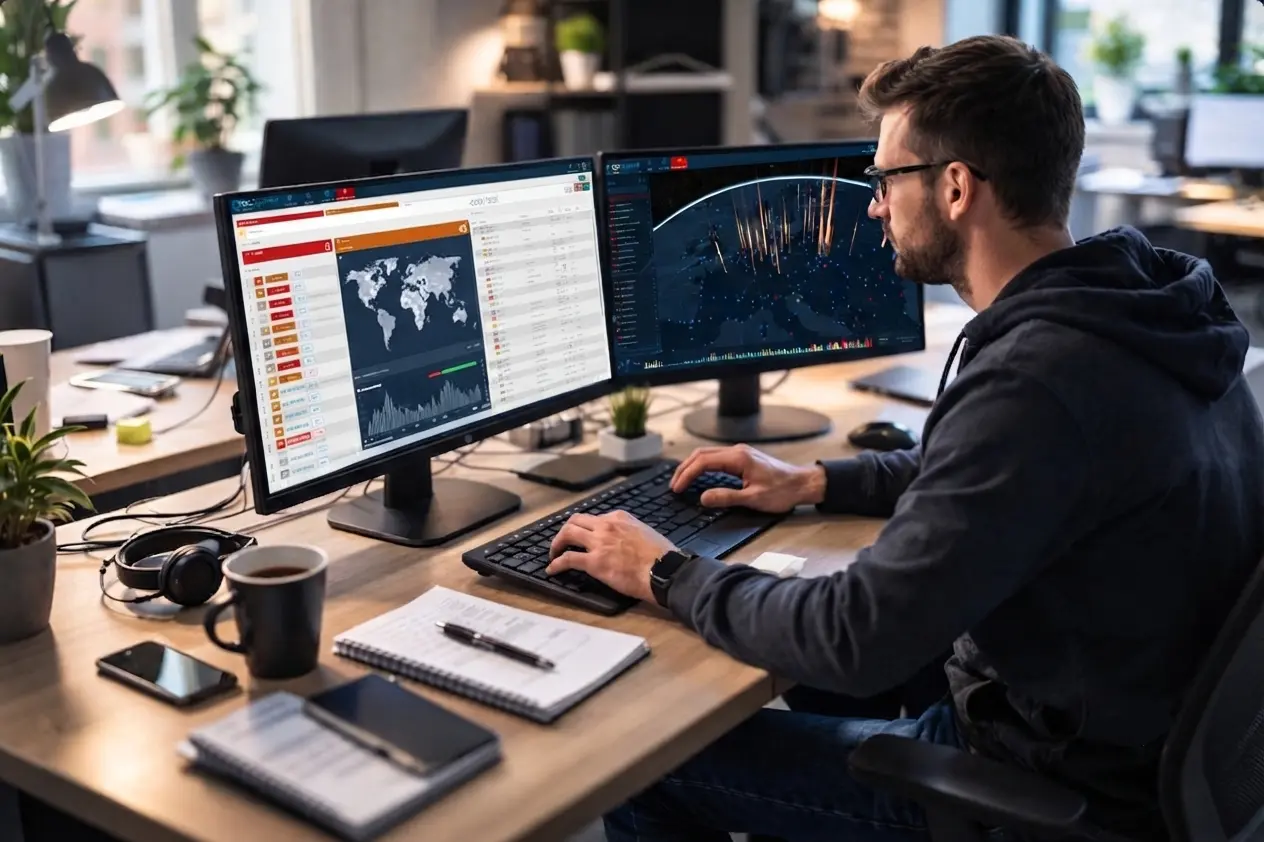

SOC Connect en conditions réelles.
Vos incidents sont qualifiés et documentés par nos analystes, vous en suivez le traitement en temps réel.
Plus de 20 ans d'expertise offensive, 1400 jours d'audit cyber par an : nos pentests nourrissent les règles de détection du SOC
Analystes SOC, experts CTI et intervenants CSIRT opérant depuis la France.
Écosystème de partenaires de confiance et maîtrise des données de sécurité.
SOC, Threat Intelligence, gestion des vulnérabilités et réponse à incident réunis au sein d'un même dispositif.
Pour garantir la protection des données les plus sensibles, SysDream s'appuie sur un écosystème de partenaires souverains et de confiance.
Cette approche permet de conserver la maîtrise des informations de sécurité, de
répondre aux exigences réglementaires européennes (RGPD, NIS2) et de
réduire la dépendance aux technologies extra-européennes.
Un choix stratégique qui renforce la confidentialité, la conformité et la résilience
de votre dispositif de cybersécurité.
Parlons de votre sécurité :
Nos experts analysent votre contexte, vos contraintes et votre niveau
de maturité afin de vous proposer un dispositif SOC adapté à vos enjeux.