Frigos piratés, EFS attaqué : comment sécuriser l’accès distant des prestataires OT ?
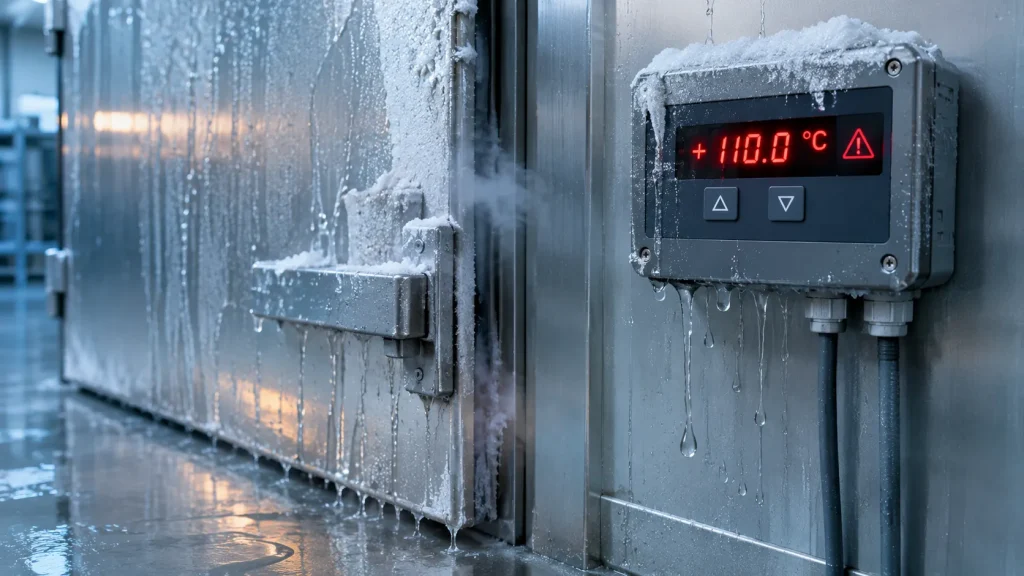
Dans la nuit du 1er au 2 novembre 2026, des pirates ont fait grimper les chambres froides de l’Établissement français du sang à 110°C, là où le plasma attend normalement à moins trente degrés. Trois semaines plus tôt, c’étaient les frigos de supermarchés Intermarché, Super U ou Leclerc. Chaque fois, les pirates sont entrés par le prestataire chargé du froid et ont fait monter la température.
On pourrait y voir une coïncidence si le scénario ne rejouait pas, avec treize ans de retard, l’attaque qui a ouvert les caisses de Target en 2013 via son prestataire de climatisation. À l’époque, ce prestataire n’était qu’un détour vers les terminaux de paiement. Cette fois, les pirates s’en prennent à l’équipement lui-même, à ces technologies opérationnelles (OT) qui pilotent les machines. Rien ne dit que le chauffage et la climatisation, qui ne sont pas mieux protégés, seront épargnés encore longtemps par des attaques d’aussi grande ampleur que les vols de données.
Par Daniel.Dubois
- Le prestataire du thermique, un point d’entrée déjà vu chez Target en 2013
- Hôpitaux et établissements critiques : la sécurité des bâtiments connectés en question
- Le chauffage et la climatisation, prochaines cibles d’attaques en série ?
- Objets connectés : quel risque pour les particuliers ?
- Exploitants de sites sensibles : une responsabilité renforcée par NIS2
- Cartographier, auditer, prioriser ses systèmes OT
- Une menace européenne qui appelle des moyens européens
Marketing Produit & Veille Stratégique | IA générative · B2B Tech
Le prestataire du thermique, un point d’entrée déjà vu chez Target en 2013
En 2013, des attaquants ont utilisé les identifiants d’un prestataire de climatisation, Fazio Mechanical, pour pénétrer le réseau de Target et atteindre ses terminaux de paiement : 40 millions de numéros de carte bancaire et les données personnelles de 70 millions de clients ont fini par être dérobés.
En octobre 2026, le scénario change sensiblement de registre. Des pirates s’en prennent aux installations frigorifiques de plusieurs supermarchés français, dérèglent le dégivrage et font grimper la température jusqu’à 50°C. Le CERT-FR confirme que des contrôleurs Danfoss, Copeland et Dixell figurent parmi les équipements compromis. Ses consignes visent directement l’accès distant des prestataires frigoristes, qui ne devrait plus passer que par un VPN sécurisé ou un réseau protégé.
L’ANSSI parle de « défauts de sécurisation élémentaires », et Les Mousquetaires, propriétaires d’Intermarché et de Netto, indiquent que l’attaque est passée par un prestataire chargé de la réfrigération d’une partie de leurs magasins. Le parc était d’ailleurs mal entretenu. Claroty avait révélé le 9 août 2026 trois vulnérabilités sur les contrôleurs Danfoss AK-SM 800A, CVE-2025-41450, CVE-2025-41451 et CVE-2025-41452, correctif inclus. Deux mois plus tard, 74% des interfaces StoreView exposées en France tournaient encore sous une version antérieure à ce correctif, même si, selon l’ANSSI, ces failles n’ont pas servi lors de l’attaque. Les Mousquetaires évaluent leurs pertes à plusieurs millions d’euros et jusqu’à 220 000 euros pour un seul magasin. Début novembre, les groupes prorusses NoName057(16) et Z-Pentest ont revendiqué l’attaque, sans confirmation des enquêteurs. Le parquet de Paris suit une autre piste et vise depuis le 9 novembre une unité des Gardiens de la Révolution iraniens.
Trois semaines plus tard, l’Établissement français du sang subit une attaque du même type sur ses propres chambres froides, via son prestataire Coolworld : la température est forcée à 110°C sur trois sites, information confirmée par le ministère de la Santé, heureusement sans impact sanitaire grâce à une détection rapide.
La même nuit, la vague a franchi les frontières. Des supermarchés d’au moins neuf pays européens, dont la Belgique, l’Irlande, le Portugal et la Suède, ont vu leurs rayons surgelés passer en décongélation. En Suède, Ica indique que ses magasins touchés utilisaient des contrôleurs Danfoss, et Intermarché Portugal évoque un prestataire externe. Le commissaire européen à l’Agriculture, Christophe Hansen, y voit « une tentative délibérée de perturber notre chaîne d’approvisionnement alimentaire ».
Le vol d’identifiants chez Target n’a pas grand-chose à voir avec le sabotage des supermarchés et de l’EFS. Les trois attaques sont pourtant passées par un prestataire du thermique.
Hôpitaux et établissements critiques : la sécurité des bâtiments connectés en question
Les hôpitaux ont aussi de quoi s’inquiéter. Un document du CERT Santé, relayé par les ARS, liste explicitement la climatisation, le chauffage et les ascenseurs parmi les systèmes susceptibles d’être visés par une cyberattaque en établissement de santé, aux côtés du dossier patient informatisé. L’institution elle-même classe le bâtiment technique comme surface d’attaque.
Le Canada en a fait l’expérience cet été. En août 2026, un ransomware a perturbé la gestion technique du bâtiment du plus grand hôpital du Manitoba, à Winnipeg (Canada).
Partout où un bâtiment pilote à distance ses fonctions vitales (froid, air, accès), l’attaquant tient un levier qu’une intrusion IT classique ne lui donne pas : dégrader un stock de sang, forcer la fermeture d’un service ou couper le chauffage en plein hiver. Une donnée chiffrée par un rançongiciel se restaure depuis une sauvegarde ; un stock de sang gâté ne se récupère pas.
Le chauffage et la climatisation, prochaines cibles d’attaques en série ?
Sur le papier, le chauffage et la climatisation sont au moins aussi exposés que la réfrigération. Claroty a identifié des vulnérabilités connues et exploitables sur 75% des systèmes de gestion technique de bâtiment (GTB) qu’elle a audités, hôpitaux inclus. Johnson Controls a dû corriger en janvier 2026 une faille critique sur sa plateforme Metasys, l’une des plus déployées au monde, qui permettait une injection SQL à distance sur les contrôles HVAC (chauffage, ventilation, climatisation) et les accès.
Hors de France, le chauffage a déjà été visé. En janvier 2024 à Lviv, en Ukraine, le logiciel malveillant FrostyGoop a privé plus de 600 immeubles de chauffage pendant près de 48 heures, en plein gel, après une intrusion par un routeur exposé sur internet. Une attaque calée sur une canicule pour en aggraver les effets relève encore du scénario, même si une étude de l’université Johns Hopkins a déjà mesuré cet effet sur un système proche, le réseau électrique, où des cyberattaques gagnent nettement en impact quand elles coïncident avec les pics de demande liés aux canicules.
Objets connectés : quel risque pour les particuliers ?
Le 10 novembre 2026, après les frigos piratés, le directeur exécutif de l’ENISA, Juhan Lepassaar, a situé la trajectoire : « Aujourd’hui, ce sont des réfrigérateurs, demain ce pourraient être des routeurs, après-demain des appareils électroménagers ». Cet après-demain pourrait donc viser les foyers ?
Le thermostat connecté Bosch BCC100 pouvait ainsi être forcé à s’effacer et à recevoir un système imposé par l’attaquant. La faille, référencée CVE-2023-49722 avec un score CVSS de 8.3, avait été découverte par Bitdefender et corrigée par Bosch en fermant le port 8899 resté ouvert par erreur.
Le particulier a quelques gestes de protection à sa portée, modestes mais efficaces. Changer les mots de passe par défaut et installer les mises à jour ferme déjà une bonne partie des portes d’entrée. Isoler ces objets sur un réseau dédié limite ensuite les dégâts si l’un d’eux est piraté, et le wifi invité proposé par la plupart des box internet suffit pour cela, sans matériel ni compétence particulière. Encore faut-il que ces mises à jour existent, et elles dépendent des fabricants. Depuis le 11 septembre 2026, le Cyber Resilience Act les oblige au moins à signaler à l’ENISA toute vulnérabilité activement exploitée sous 24 heures et tout incident grave sous 72 heures.
Reste le cas du particulier simple client d’un système qu’il ne contrôle pas, comme le client d’un supermarché dont les frigos tombent en panne ou le patient d’un hôpital dont la climatisation est visée. Là, aucun levier individuel n’existe et la responsabilité repose entièrement sur l’opérateur.
Exploitants de sites sensibles : une responsabilité renforcée par NIS2
Les cas qui précèdent n’appellent pas la même réponse selon qui est concerné. Un supermarché, un hôpital ou l’EFS pilotent leurs propres équipements thermiques, et c’est à eux d’agir en premier. Concrètement, les réseaux OT et IT doivent être séparés, et les accès distants des prestataires audités aussi sérieusement que les plateformes internes. La directive européenne NIS2 en fait une obligation pour une partie d’entre eux, dont les hôpitaux. Elle impose en particulier de sécuriser les relations avec les fournisseurs et les prestataires. L’attaque du port de Vigo, le 24 mars 2026, montre à quoi sert cette séparation : les systèmes numériques de gestion du fret ont été isolés et l’exploitation est repassée en mode manuel pour préserver la continuité des opérations.
Cartographier, auditer, prioriser ses systèmes OT
Une segmentation ou une sauvegarde qui n’a jamais été testée n’a pas grande valeur en situation réelle. Un livre blanc récent de SysDream sur la cybersécurité industrielle montre où ces tests doivent porter en priorité : selon une étude SANS qu’il cite, la moitié des incidents ICS/OT démarrent par un accès distant tiers, et Claroty chiffre à 46% la part des organisations ayant subi une brèche par ce canal en 2025. Le même mécanisme a fait basculer les frigos et l’EFS : des secteurs sans rapport direct entre eux, mais un prestataire thermique comme point d’entrée commun.
Pour sécuriser ces systèmes, il faut d’abord savoir ce qui est exposé. On réduit ensuite cette exposition, et on prépare la reprise avec des sauvegardes testées hors ligne. L’audit d’architecture et le test d’intrusion OT servent à vérifier qu’une segmentation tient le choc en conditions réelles. SysDream, qualifié PASSI LPM par l’ANSSI, intervient à ce niveau sur les systèmes d’information d’importance vitale des opérateurs industriels. Deux indicateurs suffisent à prioriser : l’exposition réseau et le niveau de supervision active. Un actif OT accessible depuis un réseau partagé ou public sans supervision active constitue l’angle mort à corriger en premier, avant tout investissement plus large.
Une menace européenne qui appelle des moyens européens
« Aujourd’hui, ce sont des réfrigérateurs », a prévenu le directeur de l’ENISA, avant de citer les routeurs et l’électroménager des foyers parmi les prochaines cibles possibles. Les attaques ont déjà fait jeter des tonnes de surgelés et menacé des réserves de plasma. La Commission, l’ENISA, Europol et les CSIRT nationaux y ont répondu par une déclaration conjointe, et échangent depuis leurs informations. Les enquêtes restent pourtant nationales et l’attribution n’est pas commune : Paris désigne l’Iran pour la vague française, alors que celle qui a touché le reste de l’Europe n’a pas encore d’auteur officiel. Le patron de l’ENISA reconnaît lui-même des lacunes opérationnelles et rappelle que la cybersécurité coûte cher. NIS2 et le Cyber Resilience Act fixent des règles communes, encore faut-il les doter de moyens techniques et budgétaires à l’échelle d’attaques qui ignorent les frontières.
Sources
- Cybernews, « Des hackers font grimper à 110 °C la température de stockage du sang en France »
- Ouest-France, Cyberattaques visant des frigos de supermarchés en France : l’Iran est « responsable », selon la diplomatie française
- CSO Online, « Target says it investigated but dismissed early signs of breach »
- CERT-FR, alerte CERTFR-2026-ALE-012, « Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération »
- Techniques de l’Ingénieur/AFP, « Des chambres froides de l’Établissement français du sang victimes d’une cyberattaque d’un prestataire »
- Dark Reading, cyberattaque des frigos de supermarchés français, avec la déclaration des Mousquetaires à CNBC sur le vecteur prestataire
- Ouest-France, La cyberattaque des frigos de supermarchés en France liée à des « défauts de sécurisation élémentaire »
- Infosecurity Magazine, « France: Internet-Exposed Danfoss Controllers Drop 71% After Cyber-Attack »
- GovInfoSecurity, « Ransomware Attack Disables Canadian Hospital’s Doors, HVAC »
- Technadu, « Widespread Building Management System Flaws Exposed, Hospital HVAC Systems Emerge as New Ransomware Target »
- NVD, fiche CVE-2025-26385, Johnson Controls Metasys
- TechCrunch, « Hackers shut down heating in Ukrainian city with malware, researchers say »
- Johns Hopkins Engineering, étude « Operational and Economy-Wide Impacts of Compound Cyberattacks and Extreme Weather Events on Electric Power Networks » (Applied Energy)
- Livre blanc SysDream, « Les 5 piliers d’une résilience OT durable »
- Euronews, « ENISA alerte après les frigos piratés : les appareils domestiques pourraient suivre »
- Euronews, « Cyberattaque contre frigos de supermarchés dans neuf pays européens »
- Commission européenne, « Joint statement on cyber incidents in refrigeration systems across the EU »